
导读: 数字货币越普及,网络安全漏洞越要命央行数字货币的节点网络一旦遭到供应链投毒,整个信任锚点就会被撬松。2024年欧洲某国试点期间,一笔固件更新在分发环节被中间人篡改,虽未造成资金损失,但审计团队花了整整两周才确认各节点私钥未被窃取,流程上的脆弱性暴露得很彻底。...
数字货币越普及,网络安全漏洞越要命
数字货币从来不是孤立的金融工具数字货币叠加网络安全,它和网络安全是长在同一棵树上、互相牵制的两根枝。账本结构越复杂,可被利用的攻击面就越大,这一点在各国试点推进中已经暴露得够清楚了。
央行数字货币的节点网络一旦遭到供应链投毒,整个信任锚点就会被撬松。2024年欧洲某国试点期间,一笔固件更新在分发环节被中间人篡改,虽未造成资金损失,但审计团队花了整整两周才确认各节点私钥未被窃取,流程上的脆弱性暴露得很彻底。
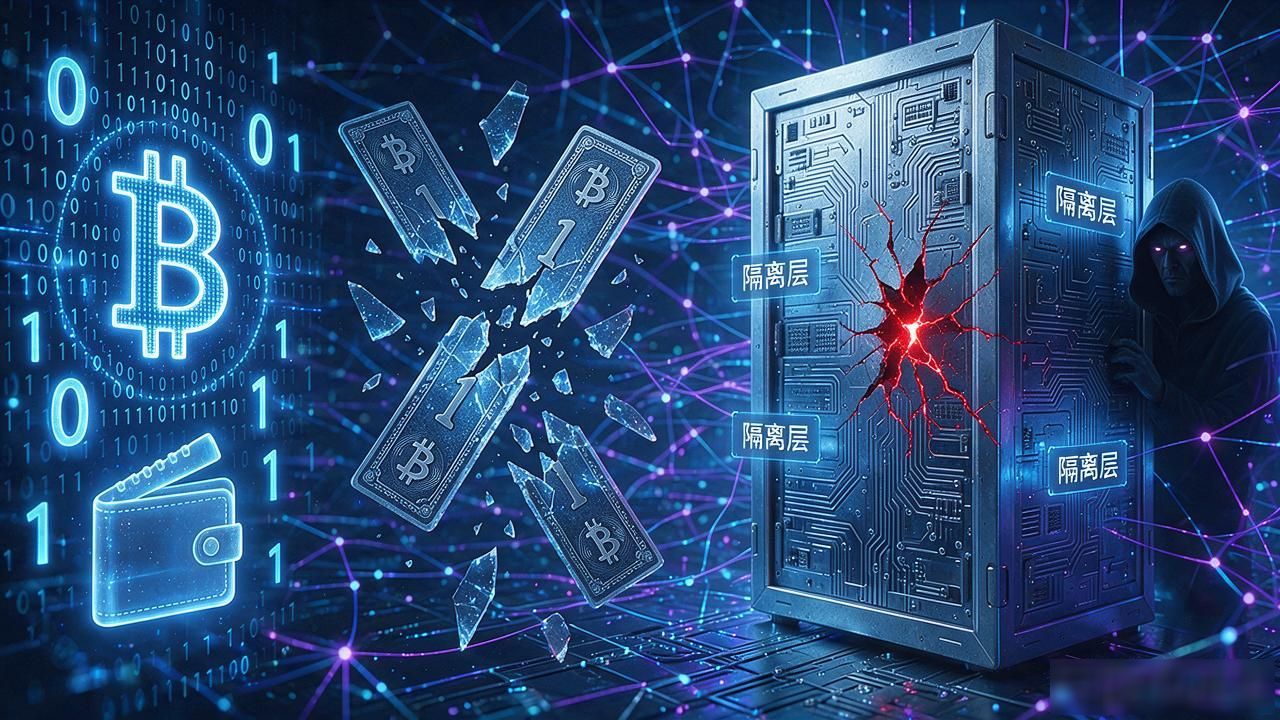
私钥管理是绕不过去的命门。目前主流做法是多方安全计算将密钥拆成多片、分散存储,可一旦分片方里混进内鬼,或者云服务商的隔离层做得不扎实,分片就形同虚设。我在行里盯过两套方案的博弈,最后靠增加物理隔离才把残余风险压到可接受线。
量子计算对椭圆曲线签名的碾压只是时间问题。NIST已给出后量子密码迁移的时间表,但合规审查周期远远慢于技术侧的算法切换。你这边算法换完了,监管机构的适配评估大概率还在排队的状态。
零知识证明正在进入清算链路,让参与方"证明自己有资金但不用亮出具体数额"。真正的卡点不在算法本身数字货币越普及,网络安全漏洞越要命,而在跨境场景下各国监管口径不统一,同一套证明格式要同时满足四五个司法辖区,工程量和落地周期直接翻倍。
转载请注明出处:admin,如有疑问,请联系()。
本文地址:https://www.pyxtsg.cn/imzb/3518.html